
대한항공·아시아나 예약번호 유출…아마데우스 시스템 사고
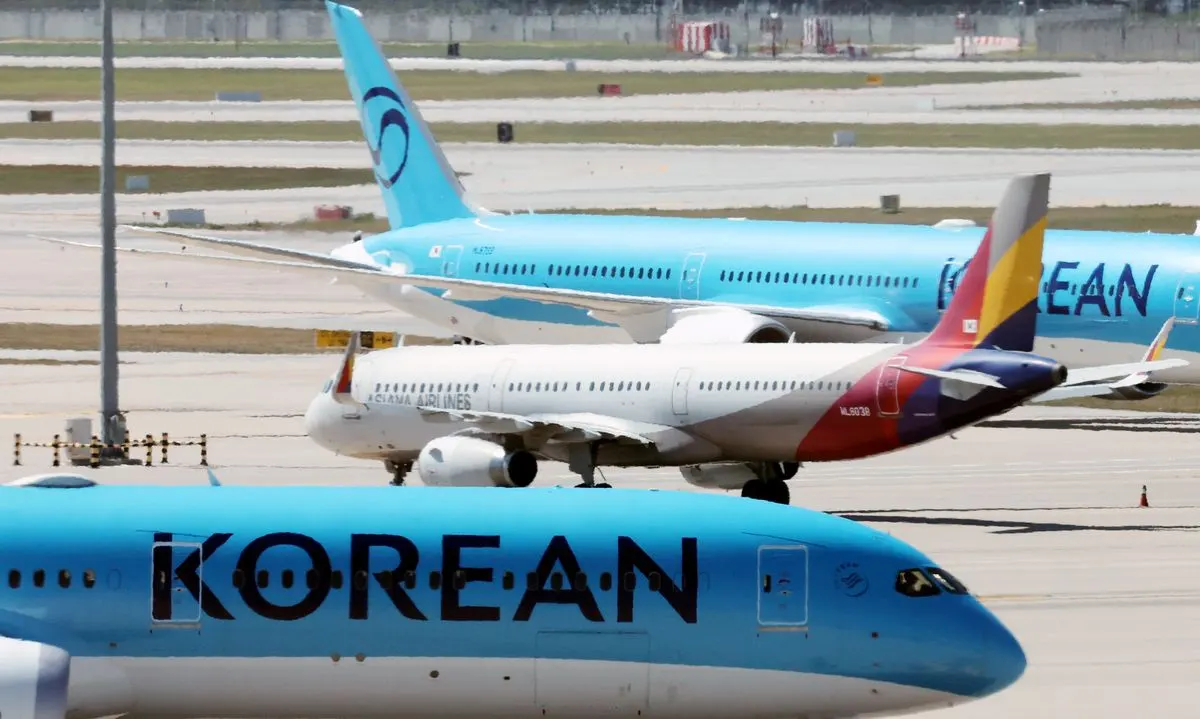
대한항공과 아시아나항공의 고객 개인정보가 외부 예약·발권 시스템 운영사를 통해 유출된 것으로 확인됐다. 유출 경로는 양사가 공통으로 이용하는 글로벌 항공 IT 기업 아마데우스 IT 그룹의 시스템으로 전해졌다. 대한항공은 아마데우스로부터 자사 시스템을 통한 개인정보 유출 정황이 있다는 내용을 전달받은 것으로 알려졌다. 유출 정보에는 대한항공 고객의 예약번호가 포함됐으며, 결제 관련 정보는 현재로선 유출되지 않은 것으로 파악된다. 양사 내부 데이터에 대한 직접 유출 정황은 발견되지 않았으나, 정확한 피해 규모와 유출 항목은 아직 확인되지 않았다. 2차 피해도 확인되지 않은 상태다.
확인된 사실
둘 이상의 출처가 교차 확인한 내용
대한항공·아시아나항공 고객 개인정보 외부 예약·발권 시스템 협력사 경유 유출
유출 경로 글로벌 항공 IT 기업 아마데우스 IT 그룹 시스템
대한항공 고객 예약번호 유출 정보 포함
23일 항공업계 보도 기준 양사 고객 정보 유출 사고 확인
2차 피해 확인 안 됨
주장
단일 출처가 제기한, 교차 확인 전 주장
양사 내부 데이터 직접 유출 정황 미발견 — 파이낸셜뉴스 산업
결제 관련 정보 현재 유출 미확인 — 머니투데이
대한항공, 아마데우스로부터 자사 시스템 통한 개인정보 유출 정황 통보 — 경향신문
사고 인지 시점 지난 20일 밤 — 파이낸셜뉴스 산업
피해 규모 및 유출 항목 조사 중 — 파이낸셜뉴스 산업
반대 근거
본문 주장과 대립하는 시각·반론
양사 내부 데이터 직접 유출 정황 미발견
결제 관련 정보 유출 미확인
빠진 관점
아직 확인되지 않았거나 보도에서 빠진 관점
정확한 피해 규모와 유출 항목 미확정
아마데우스 IT 그룹 측 공식 입장 미확인
대한항공·아시아나항공 측 공식 발표 내용 미확인
아시아나항공 고객 유출 범위 및 대응 조치 미확인
2차 피해 확인 여부 미확정
출처 원문
여러 공개 출처를 교차검증해 종합·정리한 이슈 카드입니다. 자세한 내용은 원문을, 정정·삭제 요청은 권리침해 신고로 보내주세요.
이런 정리를 매일 아침 메일로


댓글
회원 없이도 댓글 작성 가능 · 작성자 책임 · 권리침해 시 즉시 임시조치